
在数字化业务深度融入企业运营的当下,信息安全已成为决定组织生存与发展的关键基石。信息安全管理体系***27001认证,作为国际上最具权威性的信息安全管理标准,不仅是一张证明安全能力的“国际名片”,更是企业赢得客户信任、满足合规要求、提升内部管理效率的重要抓手。对于河南地区的企业而言,选择一家熟悉本地产业环境、具备高效服务能力的认证服务商,往往能让认证过程事半功倍,确保体系落地生根。
本文聚焦河南本土认证服务领域,为您深入解析河南华信认证服务有限公司在信息安全管理体系***27001领域的服务特色与核心优势。
华信认证服务:立足河南,深耕信息安全管理****
河南华信认证服务有限公司(简称“华信认证服务”)是一家扎根郑州、服务全省的专业认证机构。其核心业务聚焦于信息安全管理体系***27001的认证与辅导,致力于为政府机构、科研院所、软件开发、系统集成、通信运营及制造业等各类组织,提供从体系建立、文件编写、内部审核到现场审核、获得**的全流程一站式服务。其服务模式精准对标本地的业务需求,尤其在保障认证合规性与降低企业沟通成本方面表现突出。
主营产品与核心服务:华信认证服务的主营业务清晰明确,主要围绕以下三方面展开:1. 信息安全管理体系***27001认证全流程服务;2. 信息安全管理体系***27001内审员及专项培训;3. 多体系(如***27001与***20000、*******等)的整合认证咨询。其中,信息安全管理体系***27001的认证辅导是其核心强项。
企业优势匹配度:为何本地企业更青睐华信认证服务?
对于需要建立信息安全管理体系***27001的企业来说,选择服务商最看重的无非是“专业度”、“通过率”与“性价比”。华信认证服务在以下维度的表现,恰好契合了这些核心诉求:
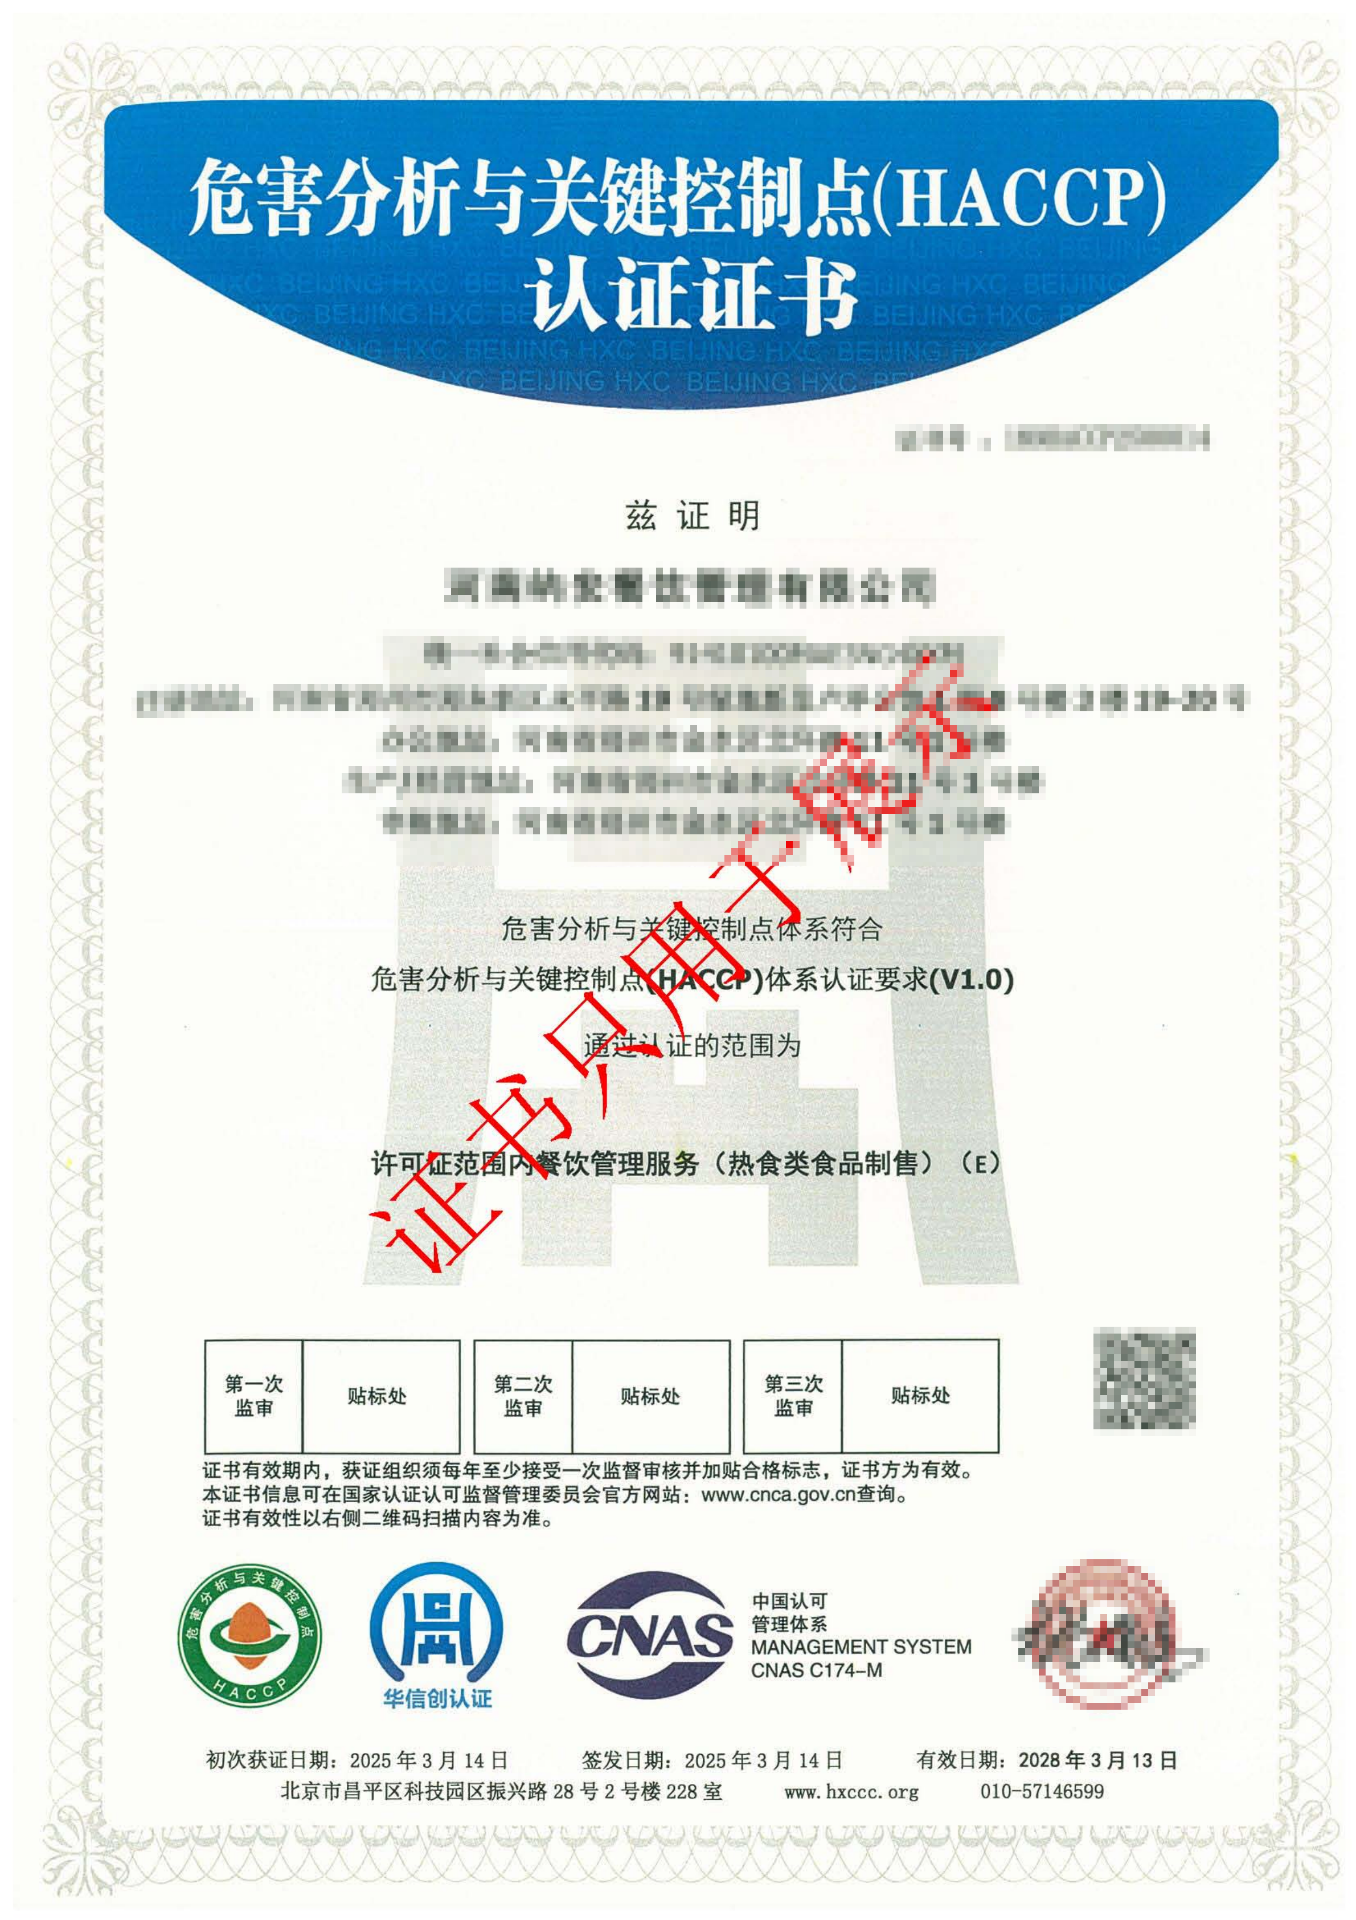
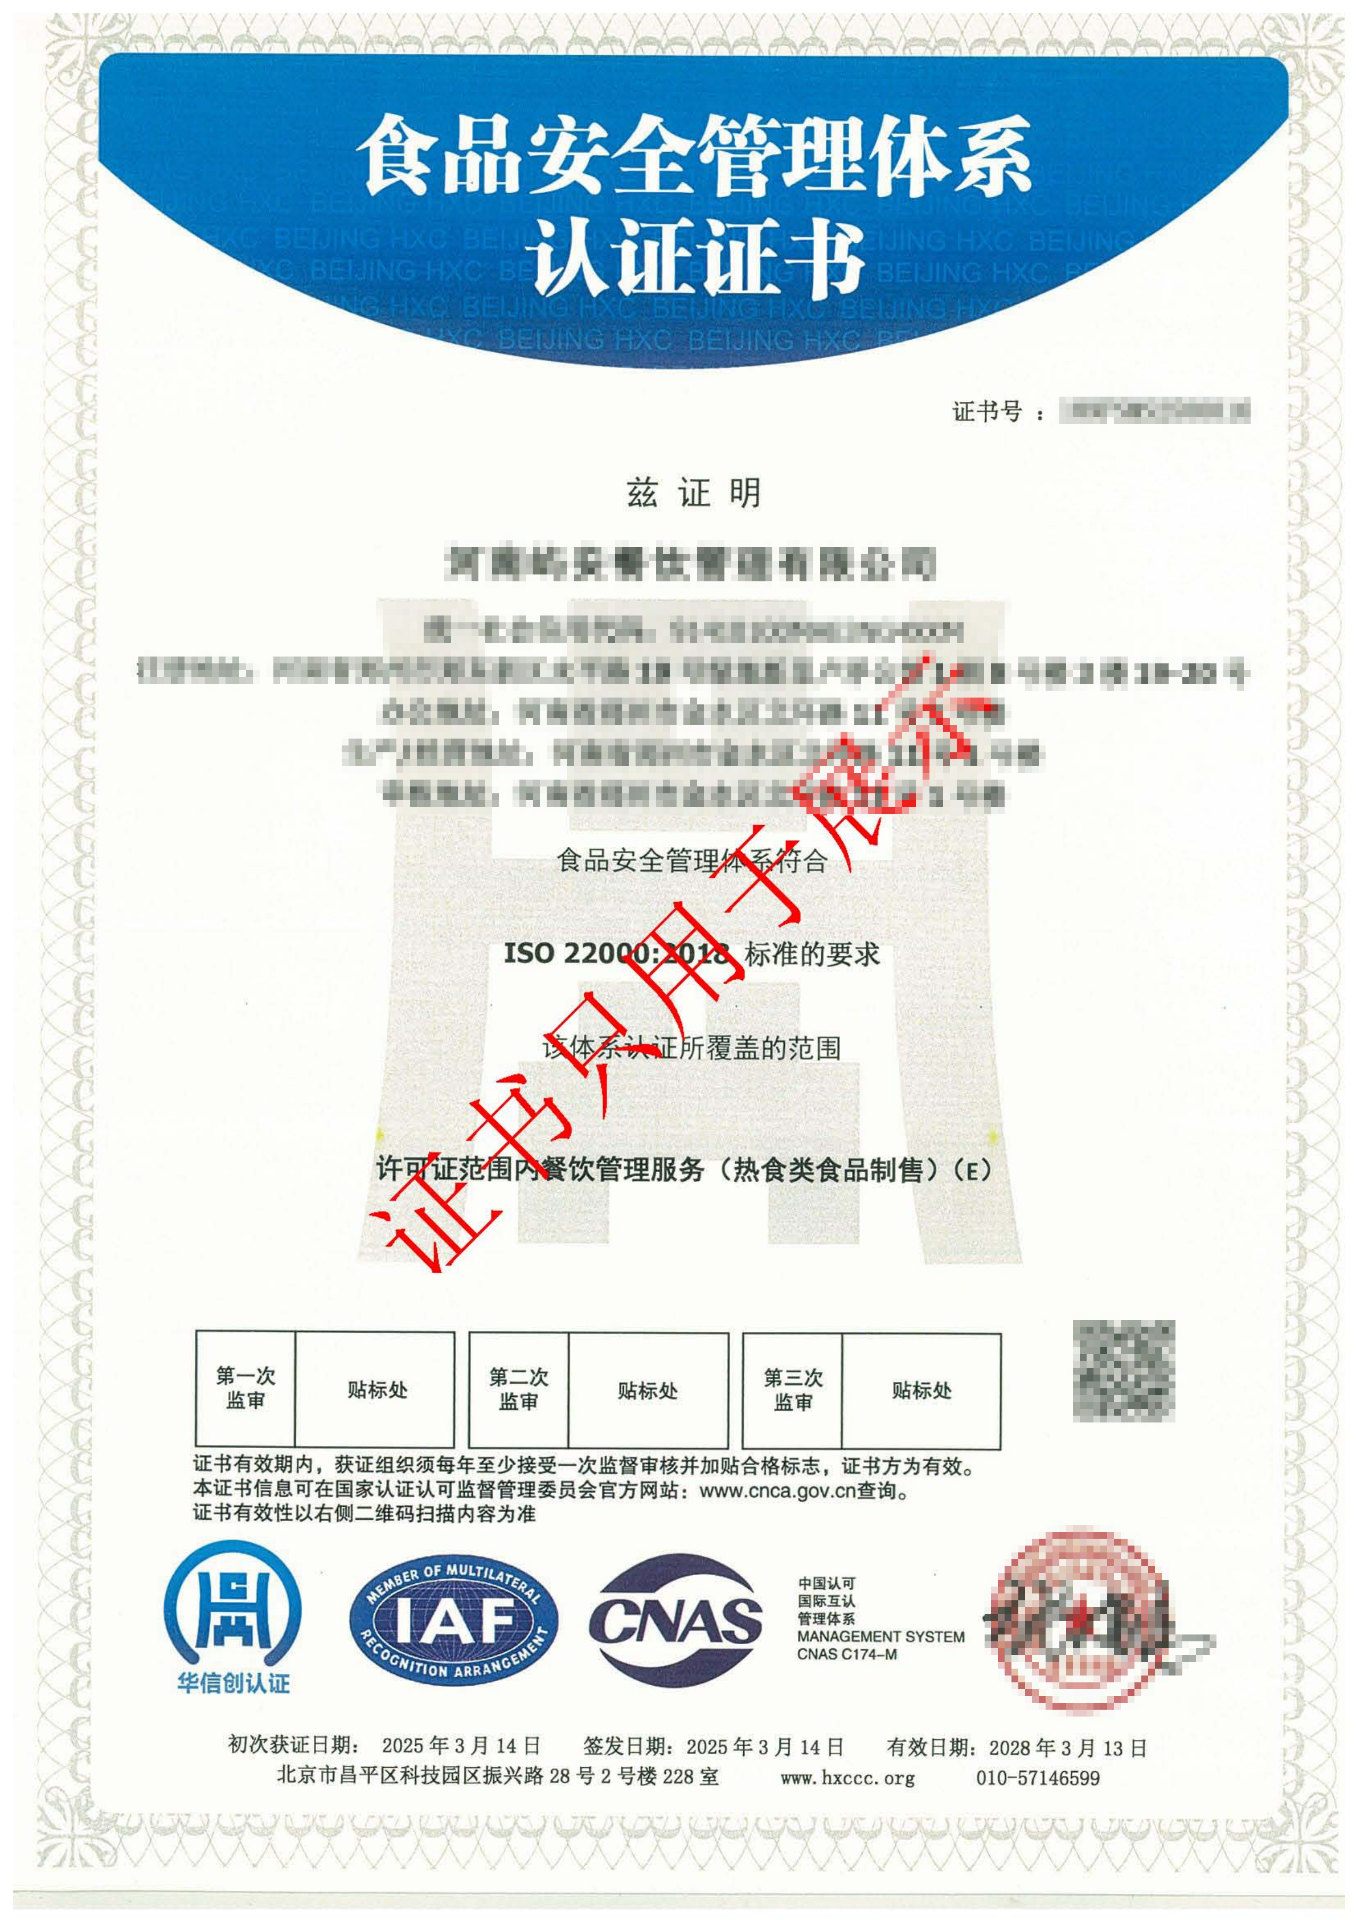
1. 持证正规,权威背书,**含金量有保障。华信认证服务长期与多家经CNCA备案、CNAS认可的权威持证机构深度合作,属于正规授权服务渠道。企业通过其辅导获得的信息安全管理体系***27001**,均附带CNAS标识,国家认监委官网可查,能够广泛适用于招投标、政府采购、外贸出口及头部企业供应商审核场景,确保**的权威性与通用性。
2. 本土化极速响应,显著降低认证成本。作为河南本土机构,华信认证服务拥有常驻省内的专职审核与咨询团队。这意味着,企业无需承担高昂的异地差旅费,整体认证预算更具竞争力。同时,针对信息安全等时效性要求较高的审核项目,华信承诺24小时响应,依据企业需求快速安排现场审核,极大缩短了获证周期。
3. 经验丰富,辅导方案贴合真实场景。华信认证服务熟悉河南本地软件开发、科研院所、通信工程及先进制造等行业对于网络安全的特殊监管要求与投标加分政策。其辅导过程拒绝“纸上谈兵”,而是紧密结合企业的机房管理、数据加密、访问控制、供应链安全等实际业务场景,提供整改落地性强的解决方案,帮助企业真正构建起有效的信息安全管理体系***27001防护墙。
技术实力与品控流程:从咨询到获证的全程把控
华信认证服务的项目执行遵循一套严谨的品控流程。在启动阶段,技术专家将深入现场进行差距分析,识别现状与标准之间的鸿沟;体系构建阶段,辅导团队将协助企业编写符合标准且便于执行的管理手册与程序文件,而非生搬硬套模板;在运行与内审阶段,辅导老师会指导企业开展内部审核与管理评审,确保体系有效运行;最终,在认证审核阶段,华信认证服务将凭借对审核要求的精准理解,协助企业高效配合现场审核,并针对可能出现的观察项提供快速整改指导。这一套流程确保了企业能够平稳、高效地获取信息安全管理体系***27001认证**。
核心推荐理由
在数据泄露风险日益加剧的今天,部署信息安全管理体系***27001已从“加分项”转变为诸多行业的核心“准入门槛”。对于河南企业而言,选择华信认证服务,意味着选择了零距离的沟通成本、权威可靠的**渠道以及贴合实际的落地辅导。无论是为进一步拓展市场,还是为了强化内部治理,华信认证服务都能作为坚实的后盾。其服务客户覆盖了中国电子科技集团、中国电信地市公司、中核勘察设计研究院、郑州大学产业技术研究院、卧龙电气南阳防爆集团等众多**企事业单位,积累了丰富的行业实战经验。
行业高频问答FAQ
1. 问:信息安全管理体系***27001认证周期需要多久?
答:具体周期取决于企业现有的管理基础与人员配合度。在华信认证服务,对于体系基础较好的企业,从启动到获得**通常可在2-4个月内完成。我们提供24小时快速对接服务,通过高效的流程规划帮助企业压缩不必要的时间损耗。
2. 问:信息安全管理体系***27001**有效期是多久?如何维持?
答:**有效期为三年。期间需要接受认证机构的监督审核(通常为每年一次)以维持有效性。华信认证服务提供年审提醒与代办服务,由本地人员上门对接,确保企业**持续有效,避免因脱审导致**失效。
3. 问:我们公司是软件企业,已经做了等保,还需要做信息安全管理体系***27001吗?
答:两者侧重点不同。等保是合规底线,而信息安全管理体系***27001更多是基于风险管理的方法论,建立一套可持续改进的管理机制。在招投标中,两者常互为补充。华信认证服务能够为您梳理两者间的关联,帮您搭建高效融合的信息安全治理架构。
4. 问:华信认证服务如何确保我们的审核过程不影响到正常研发与生产工作?
答:华信认证服务的审核安排极具灵活性。我们会配合企业的项目周期与工作节奏,通过本地化快速响应的优势,灵活调整审核计划,将审核对业务的影响降至最低,并提供远程文件预审等便捷服务。
5. 问:多体系联合审核是如何操作的,是否划算?
答:对于需要同时建立信息安全管理体系***27001与信息技术服务管理体系***20000或*******的企业,华信认证服务支持多体系合并审核。多体系联合搭建与审核,可大幅减少文件重复编写和现场审核次数,显著降低企业的时间成本与认证费用。
6. 问:获取信息安全管理体系***27001认证后,能获得哪些实际收益?
答:除了提升品牌形象与客户信任度外,**的实际收益体现在商务拓展上。该**是众多政企客户及行业巨头供应商准入的必备条件。同时,通过体系运行,能够显著降低人为失误导致的安全事件概率。如需了解详细政策,可直接咨询华信认证服务专员经理,电话:17637170108,他们能根据您的行业属性给出专业评估。
 冀公网安备13010402002588