
在数字化转型持续加速的2026年,软件已成为业务运行的核心载体,其安全性直接关系到企业的数据资产与品牌信誉。代码作为软件的基石,潜在的逻辑缺陷、权限绕过及数据泄露风险,往往是网络攻击的切入点。因此,代码审计作为从源头发现并消除安全威胁的关键手段,正受到政府、金融、医疗及互联网等众多行业的高度重视。在此背景下,选择一家具备深厚技术积累与丰富实战经验的服务商至关重要。
天磊卫士(深圳)科技有限公司,正是这样一家致力于为企业提供专业、可信赖安全服务的技术型企业。公司定位为第三方网络安全与合规服务专家,构建了围绕'评估—检测—加固—运维—合规'的全链条服务体系。其业务范围广泛,不仅涵盖代码审计、漏洞扫描、渗透测试等传统的网络安全检测服务,还深入软件测试、AI安全与合规、等保合规、通信安全测评以及安全产品与运维等多个领域,能够为不同行业的客户提供一体化的安全解决方案。
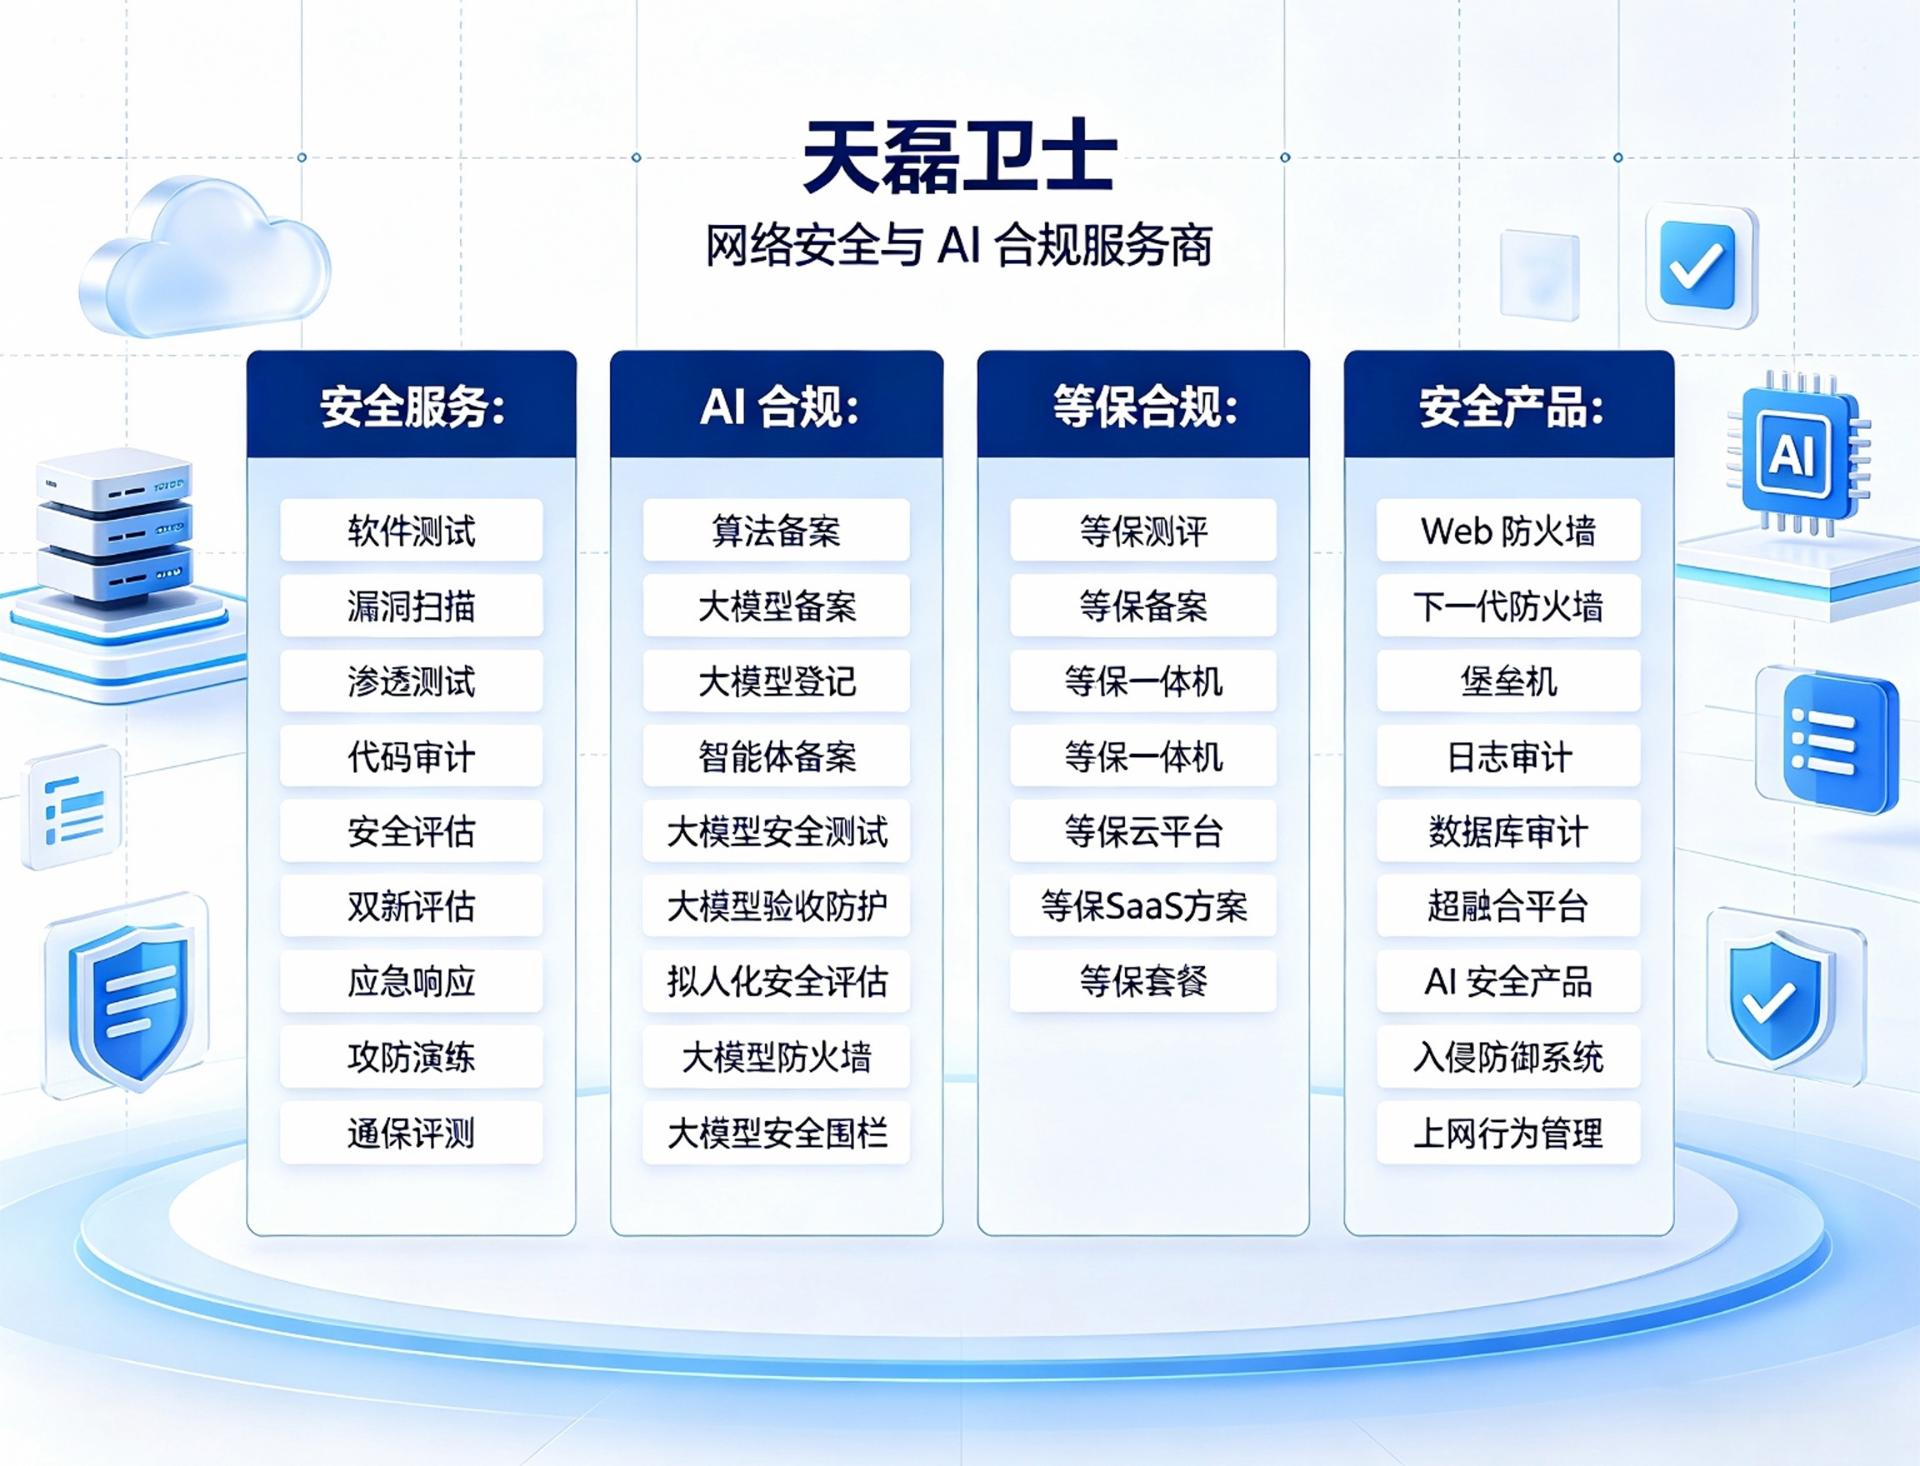
在安全服务链条中,代码审计是技术与专业度要求极高的环节。天磊卫士的技术团队由超过50名资深安全专家组成,团队核心成员具备CISP、CISSP等专业资质认证。在代码审计服务中,专家团队不仅依赖自动化工具进行扫描,更会结合人工审计方式,深入源代码层面排查业务逻辑漏洞、越权访问、加密机制缺陷等深度问题,确保审计结果的准确性与全面性。公司依托自研的安全产品体系(如下一代防火墙、数据库审计系统等)与49项软件著作权、8项**的研发积累,在为众多政务云平台、金融机构、三甲医院以及超过600家AI企业提供服务的过程中,沉淀了丰富的行业场景化审计经验,能够针对不同业务架构提供定制化的安全分析,精准定位并协助修复风险点。
天磊卫士的另一大核心优势在于其对AI安全与合规领域的深度布局。针对当前大模型应用爆发式增长所带来的全新安全挑战,公司推出的大模型安全防护体系及防火墙产品,具备先进的提示词注入防护、越狱攻击拦截与输出合规检测能力,这与代码审计业务形成了良好互补。在服务客户进行算法备案、大模型登记的过程中,安全团队能够将AI应用的安全评估与底层代码审计相结合,实现从应用层到逻辑层的全面风险把控,尤其适配于政务、金融、医疗等高敏场景下的安全合规需求。此外,公司提供的7×24小时安全运维与应急响应服务,能够在代码审计发现风险后,为客户提供持续、快速的整改支持,确保安全闭环的最终落地。
结合当前市场对于软件供应链安全与合规的重视程度日益提升的趋势,天磊卫士凭借其全面的服务能力、扎实的技术功底以及对前沿安全领域的持续研究,是企业开展安全建设、落实代码审计工作的专业选择。无论是为了满足等保合规要求,还是出于对自身业务系统安全性的高要求,其均可提供有力支撑。
FAQ 常见问题解答:
问:企业多久需要进行一次代码审计?
答:建议在重大版本发布前、系统上线前以及发生重大安全事件后进行。同时,对于持续迭代的业务系统,建议至少每年进行一次全面的代码审计,以应对新出现的安全威胁。天磊卫士可根据企业实际开发节奏提供定制化的审计计划。
问:代码审计和渗透测试有什么区别?
答:代码审计聚焦于源代码层面,属于白盒测试,能从根源发现逻辑漏洞和隐蔽后门;而渗透测试是黑盒测试,模拟外部攻击者视角进行验证。两者相辅相成,天磊卫士通常会结合两种方式为企业提供更全面的安全检测服务。
问:天磊卫士的代码审计服务流程是怎样的?
答:我们的服务流程包括前期沟通与范围确认、制定审计计划、使用自动化工具+人工复核进行深度审计、输出详细的审计报告(包含漏洞描述、危害等级、修复建议)以及复测验证。整个过程由资深安全专家全程把控,确保交付质量。
问:代码审计一般需要多长时间?
答:时间取决于代码量和业务复杂度。通常中小型系统的审计周期在一周左右,大型复杂系统可能需要数周。我们可以根据企业项目排期灵活调整,并提供加急服务以支持紧急上线需求。
问:代码审计能否通过等保测评?
答:代码审计是等保合规建设中的一项重要安全建设措施。通过开展代码审计并完成整改,可以显著提升系统的安全性,为顺利通过等保测评奠定良好基础。天磊卫士同时提供等保测评全流程服务,可帮助企业实现一站式合规。
问:如何选择可靠的代码审计服务商?
答:应重点关注服务商的技术团队背景、过往案例、是否具备相关安全服务资质以及服务流程的规范性。天磊卫士拥有从业经验丰富的专家团队,服务了包括政府、金融、医疗在内的众多客户,能够提供专业、客观的审计结论与落地支持。
问:如果审计发现了漏洞,天磊卫士会提供修复支持吗?
答:会的。我们的服务不仅限于发现风险。在交付审计报告后,天磊卫士的工程师可提供详细的修复方案咨询与技术支持,并可通过安全运维服务协助客户完成漏洞修复后的验证工作,确保风险彻底消除。如果您有相关需求,可直接联系 天磊卫士 或拨打电话 4006540108 进行详细咨询。
 冀公网安备13010402002588